स्मार्ट फ़ोन कितना ख़तरनाक है, ये आप सोच नहीं सकते
इमेज स्रोत, Getty Images
- Author, पॉल केनयोन और जोए केंट
- पदनाम, फ़ाइल ऑन फ़ोर
- प्रकाशित
अधिकांश लोगों के लिए उनका स्मार्ट फ़ोन दुनिया देखने की एक खिड़की जैसा है. लेकिन क्या हो, अगर ये खिड़की आपकी निजी ज़िंदगी में झांकने का ज़रिया बन जाए.
क्या आपने कभी इस तथ्य पर मनन किया है कि आपकी जेब में ही आपका जासूसी करने वाला मौजूद है?
फ़र्ज़ करिए, अगर हैकर दूर से ही आपके फ़ोन में स्पाईवेयर इंस्टाल कर दें, जिसके सहारे आपकी सारी निजी सूचनाओं तक उनकी पहुंच हो जाए, यहां तक कि कूट भाषा में बंद संदेशों तक और यही नहीं अगर ये स्पाईवेयर आपके फ़ोन के कैमरे और माइक्रोफ़ोन तक को नियंत्रित करने की सुविधा हैकर को दे दे, तो इसका नतीजा क्या होगा?
जितना असंभव ये लगता है, उतना है नहीं और हमने कुछ ऐसे साक्ष्यों की जांच पड़ताल की है जिसमें पूरी दुनिया भर में पत्रकारों, सामाजिक कार्यकर्ताओं और वकीलों के कामों की जासूसी करने के लिए ऐसे सॉफ़्टवेयर का इस्तेमाल किया जा रहा है.
लेकिन सवाल उठता है कि ये कौन कर रहा है और क्यों? और अपने जेब में मौजूद इन ख़ुफ़िया सॉफ़्टवेयर से बचने के लिए क्या किया जा सकता है?
हथियार जितना ताक़तवर सॉफ्टवेयर
इमेज स्रोत, Getty Images
सैन फ़्रैंसिस्को के लुकआउट में माइक मरे एक सिक्युरिटी एक्सपर्ट हैं. ये कंपनी सरकारों, उद्योगों और उपभोक्ताओं को उनके फ़ोन में डेटा सुरक्षित करने को लेकर सलाह देती है.
वो बताते हैं कि अभी तक विकसित जासूसी के अत्याधुनिक सॉफ़्टवेयर कैसे काम करते हैं और ये सॉफ़्टवेयर इतने ताक़तवर हैं कि इन्हें एक हथियार के रूप में क्लासीफ़ाइड किया गया है और उन्हें कड़ी शर्तों पर ही बेचा जा सकता है.


माइक कहते हैं, "ऑपरेटर आपके जीपीएस के सहारे आपको ट्रैक कर सकता है."
वो बताते हैं, "वे कभी और कहीं भी आपके कैमरे को ऑन कर सकते हैं और आपके चारो ओर जो घटित हो रहा है उसे रिकॉर्ड कर सकते हैं. आपके पास सोशल मीडिया के जितने ऐप हैं उनके अंदर तक पहुंच बना लेते हैं. इसके मार्फ़त वे आपकी सारी तस्वीरें, सारे संपर्क, आपके कैलेंडर की सूचनाएं, आपके इमेल की सूचनाओं और आपके हर दस्तावेज तक उनकी पहुंच है."
"ये सॉफ़्टवेयर आपके फ़ोन को लिसनिंग डिवाइस में बदल देते हैं जो आपको ट्रैक करता है और जो कुछ भी इसमें होता है, वो चुरा लेता है."
स्पाईवेयर सालों से बनते रहे हैं, लेकिन इन नए स्पाईवेयर से हमारे सामने एक पूरी नई दुनिया का रहस्य खुलता है.
यात्रा के दौरान ये सॉफ़्वेयर डेटा नहीं पकड़ता, लेकिन जब ये स्थिर होता है, आपके फ़ोन के सारे फंक्शन पर उसका नियंत्रण हो जाता है और टेक्नोलॉजी इतनी अत्याधुनिक है कि इसे पकड़ पाना लगभग नामुमकिन है.
मैक्सिको के ड्रग माफ़िया के पकड़े जाने की कहानी
इमेज स्रोत, Getty Images
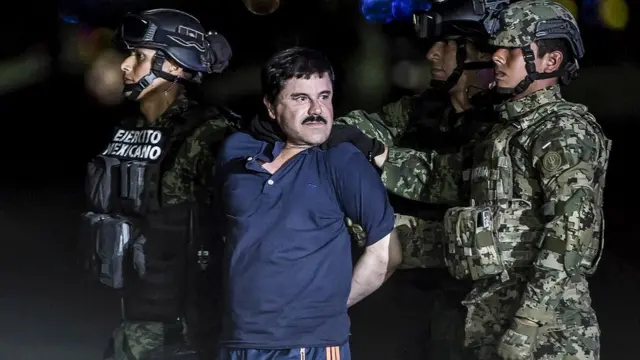
मैक्सिको का ड्रग माफ़िया एल चैपो का साम्राज्य अरबों खरबों का था.
जेल से भागने के बाद वो छह महीने तक फरार रहा. इस दौरान उसके विशाल नेटवर्क में सुरक्षा और पनाह मिलती रही. एहतियात के तौर पर वो कूट भाषा वाले फ़ोन ही इस्तेमाल करता था, जिसे हैक करना असंभव माना जाता है.
लेकिन ये दावा किया जाता है कि मैक्सिको के अधिकारियों ने एक नया जासूसी सॉफ़्टवेयर ख़रीदा और एल चैपो के क़रीबियों के फ़ोन में उसे इंस्टाल कर दिया, जिसके सहारे वे उसके छिपने की जगह तक पहुंचने में क़ामयाब हो गए.
एल चैपो की गिरफ़्तारी दिखाती है कि इस तरह के सॉफ़्टवेयर, चरमपंथियों और संगठित अपराध के ख़िलाफ़ लड़ाई में क़ीमती हथियार साबित हो सकते हैं.
सुरक्षा कंपनियों ने कूट भाषा वाले फ़ोन और ऐप में सेंध लगाकर कई हिंसक चरमपंथियों को रोका और बहुतों की जानें बचाईं.
लेकिन इसकी क्या गारंटी है कि इन 'हथियारों' के ख़रीदार अपनी मर्ज़ी से जासूसी न करने लगें.
क्या कोई अपनी सरकार के लिए सिरदर्द बन चुका है, तो उस पर हैक होने का ख़तरा है?
ब्रिटिश ब्लॉगर जिसे निशाना बनाया गया
इमेज स्रोत, Getty Images
रोरी डोनाघी एक ब्लॉगर हैं जिन्होंने मध्यपूर्व के लिए एक अभियान शुरू किया और वेबसाइट बनाई.
वो संयुक्त अरब अमीरात में मानवाधिकार उल्लंघन की कहानियां बाहर ला रहे थे. इनमें आप्रवासी कामगारों से लेकर क़ानून के 'शिकार' होने वाले टूरिस्टों तक की कहानियां.
उनको पढ़ने वालों की संख्या बहुत नहीं थी, यानी कुछ सौ लोग थे और उनकी कहानियों के शीर्षक भी आज की ख़बरों की तरह चटपटी या सनसनीखेज़ नहीं होती थीं.
जब उन्होंने एक नई वेबसाइट 'मिडिल ईस्ट आई' पर काम करना शुरू किया तो उनके साथ कुछ अजीब घटित हुआ. उन्हें अजनबियों की ओर से अजीबोग़रीब मेल आने शुरू हो गए जिनमें लिंक हुआ करते थे.
रोरी ने इन संदिग्ध इमेल को यूनिवर्सिटी ऑफ़ टोरंटो में एक रिसर्च ग्रुप सिटिज़ेन लैब को भेजा. ये ग्रुप पत्रकारों और मानवाधिकार कार्यकर्ताओं के ख़िलाफ़ डिज़िटल जासूसी की घटनाओं की पड़ताल करता है.
उन्होंने पाया कि ये लिंक उन्हें अपने इलेक्ट्रॉनिक गैजेट में डाउनलोड करने के लिए भेजे जा रहे थे. बल्कि भेजने वाले को इस बात की जानकारी देने के लिए भी ये भेजे जा रहे थे कि टार्गेट के पास किस किस्म का एंटीवायरस सुरक्षा है ताकि मालवेयर की पहचान न होने पाए.
ये बहुत ही उच्च परिष्कृत तकनीक थी.
पता चला कि रोरी को मेल भेजने वाली कंपनी अबू धाबी में संयुक्त अरब अमीरात के लिए काम करती है. ये कंपनी उन लोगों पर नज़र रखती है जिन्हें राष्ट्रीय सुरक्षा के लिए ख़तरा या उन्हें चरमपंथी माना जाता है.
कंपनी ने ब्रिटिश ब्लॉगर का कोड नाम भी रखा था, 'गिरो', इसके साथ ही वे उनके पूरे परिवार के साथ उनकी भी निगरानी करता था.
नागरिक अधिकार कार्यकर्ता की निगरानी
इमेज स्रोत, Getty Images
पुरस्कारों से सम्मानित नागरिक अधिकार कार्यकर्ता अहमद मंसूर सालों से यूएई सरकार के निशाने पर रहे हैं.
साल 2016 में उन्हें संदिग्ध टेक्स्ट मिला, उसे उन्होंने सिटिज़न लैब को भेजा.
एक ब्लैंक आईफ़ोन का इस्तेमाल करते हुए रिसर्च टीम ने उस लिंक पर क्लिक किया और जो दिखा वो हैरान करने वाले था. स्मार्टफ़ोन का नियंत्रण किसी और के पास चला गया था और वहां डेटा ट्रांसफ़र होने लगा.
आईफ़ोन को सबसे सुरक्षित माना जाता है लेकिन स्पाईवेयर ने इसमें भी सेंध लगा ली थी.
इसके बाद से ऐपल को अपने हर ग्राहक को नियमित रूप से अपडेट भेजना शुरू करना पड़ा.
ये तो पता नहीं चला कि मंसूर के फ़ोन से क्या सूचनाएं इकट्ठा हुईं, लेकिन बाद में उन्हें गिरफ़्तार किया गया और दस साल के लिए जेल में डाल दिया गया. इस समय वो एकांतवास की सज़ा भुगत रहे हैं.
लंदन में स्थित यूएई के दूतावास ने बीबीसी को बताया कि उनके सुरक्षा संस्थान घरेलू और अंतरराष्ट्रीय मानकों का पालन करते हैं लेकिन ख़ुफ़िया मामलों पर टिप्पणी करने से उसने मना कर दिया.
पत्रकार जो शिकार हुए
इमेज स्रोत, Getty Images
अक्तूबर 2018 में पत्रकार जमाल खशोग्ज़ी इस्तांबुल में सऊदी दूतावास में गए और लौट कर कभी वापस नहीं आए. सऊदी सरकार के एजेंट के हाथों वो मारे गए.
खशोग्ज़ी के मित्र उमर अब्दुलअजीज़ ने पाया कि उनका फ़ोन सऊदी सरकार ने हैक कर लिया था.
उमर का मानना है कि इस हत्या में इस हैकिंग की बड़ी भूमिका थी. हालांकि सऊदी सरकार ने हैकिंग के पीछे अपना हाथ होने से इनकार किया है.
ज़ीरो क्लिक टेक्नोलॉजी
इमेज स्रोत, Getty Images
मई 2019 में व्हाट्सऐप मैसेंजर की सुरक्षा में एक बहुत बड़ी सेंध लगी थी.
ये ऐप फ़ोन के सॉफ़्टवेयर में घुसपैठ का ज़रिया बन गया. एक बार ओपन होते ही हैकर अपना स्पाईवेयर फ़ोन में डाउनलोड कर सकता था.
यहां तक कि उपभोक्ता को क्लिक करने की भी ज़रूरत नहीं थी. एक कॉल के बाद फ़ोन में सेंध लग जाती और वो हैंग हो जाता. इसे ज़ीरो क्लिक टेक्नोलॉजी कहते हैं.
इसके बाद व्हाट्सऐप ने अपने डेढ़ अरब उपभोक्ताओं के लिए सुरक्षा अपडेट जारी किए.
कैसे निपटें
इमेज स्रोत, Getty Images
इस तरह के स्पाईवेयर बनाने वाले डेवलपर्स के लिए ख़ास एस्पोर्ट लाइसेंस की ज़रूरत होती है, जैसे डिफ़ेंस के अन्य मामलों में होता है.
इसका एकमात्र मकसद होता है गंभीर अपराधियों को पकड़ना.
लेकिन सिटिज़न लैब ने एक पूरी सूची तैयार की है जिसमें दर्ज है कि किस सरकार ने इसका कब कब ग़लत इस्तेमाल किया.
हथियारों की तरह ही सॉफ़्टवेयर बेचने के बाद भी इसके रख रखाव की ज़िम्मेदारी डेवलपर्स की होती है, इसलिए उन्हें भी ज़िम्मेदार ठहराए जाने की संभावना बनती है.
डिज़िटल जासूसी के मामले में इसराइली कंपनी एएसओ ग्रुप अग्रणी रही है.
अब्दुलअज़ीज़ के वकील अब इस कंपनी को कोर्ट में घसीटने जा रहे हैं क्योंकि उनके फ़ोन की हैकिंग में इस कंपनी का हाथ था. लेकिन तभी से उस वकील के पास रहस्यमयी व्हाट्सऐप कॉल आने लगे.
एनएसओ ने टिप्पणी करने से इनकार किया है लेकिन एक बयान जारी कर कहा है कि वो अधिकृत सरकारी एजेंसियों को टेक्नोलॉजी मुहैया कराता है और इससे कई लोगों को जान बचाई गई है.
पकड़ में न आने वाला स्पाईवेयर
इमेज स्रोत, Getty Images
क़ानूनी डिज़िटल जासूसी उद्योग का मक़सद है ऐसा स्पाईवेयर बनाना जो 100 प्रतिशत पकड़ा न जा सके.
अगर ये संभव हुआ तो कोई इस बात की भी शिकायत नहीं कर पाएगा कि इसका ग़लत इस्तेमाल हुआ है, क्योंकि किसी को पता ही नहीं चलेगा.
हम सभी डेवलपर्स के हाथों की कठपुतली होंगे, चाहे वे क़ानूनी हों या नहीं. हो सकता है कि ये जेम्स बॉंड टाइप लगे, लेकिन वाकई ये हकीक़त में है.
ये ख़तरा सच्चाई है और हम सभी को भविष्य के लिए अपने दिमाग में इसे रखना ज़रूरी है.
(बीबीसी हिन्दी के एंड्रॉएड ऐप के लिए आप यहां क्लिक कर सकते हैं. आप हमें फ़ेसबुक, ट्विटर, इंस्टाग्राम और यूट्यूब पर फ़ॉलो भी कर सकते हैं.)